高危SQL注入漏洞(盲注)案例,大意书写引发的教训

    高危SQL注入漏洞(盲注)案例,大意书写引发的教训

    浏览次数: 次
    作者:墨鱼
    信息来源:本站原创
    更新日期: 2016-02-29 13:09:57
    文章简介

    记录一次因大意书写引发的[高危]SQL注入漏洞(盲注)实战教程:本次教程深刻揭示了在编程中疏忽大意可能导致的严重后果。通过实例演示,详细剖析了因不当书写导致的SQL注入漏洞,特别是盲注攻击,强调了安全编码的重要性。学习本教程,将帮助你提升对SQL注入攻击的认知,掌握防范措施,确保代码安全无虞。

    • 正文开始
    • 相关阅读
    • 推荐作品

     一天,客户联系我说某扫描组织对齐网站进行安全评估扫描后报告高危漏洞了,请求帮助!截图如下:
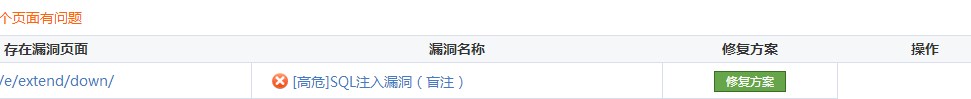
    1.jpg

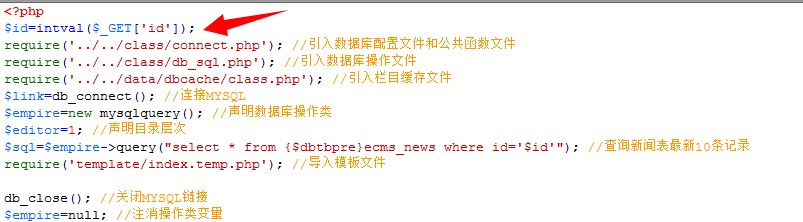
    要来客户网站信息,进行排查。发现是我以前给写过的一个插件。代码结构不复杂。打开插件PHP截图如下:
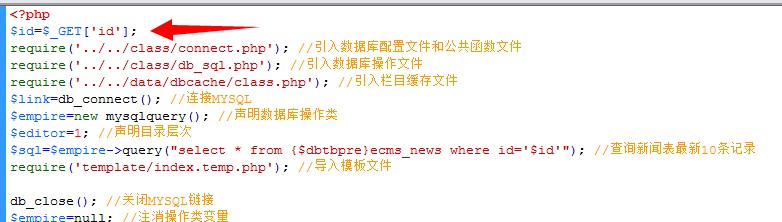
    1.jpg

    注意红色箭头,发现啥了?这个变量传递,我竟然没转换类型,没过滤?当时一定是大意或者脑残了。。。

    好吧修复如下:
    1.jpg

    也就是强制把ID转换为数字型,这样就可以仿制SQL注入语句的执行提交了!

    其实程序老手会说我这种错误很低级,是的,确实很低级。这次确实也是大意了,发布这个文章目的,只是记录反省这个事件,给新手一些参考,毕竟这些小细节很容易被忽略。也希望程序猿们规范书写各个变量传递前的过滤。这个注入漏洞真的很吓人!

    关联内容: 漏洞
    PotPlayer中文版使用教程,超强播放器指南
    « 上一篇 2016年01月02日
    QQ邮箱功能详解,如何写信及获取代码与链接地址教程
    下一篇 » 2016年04月20日
    • 211阅读 0条评论 1个赞
      CVE-2026-109618 / CVE-2026-109619 是 CVSS 9.2 的未授权 RCE 漏洞,PHP 官方不修复已 EOL 的 5.x–8.1。本文以宝塔 + PHP 5.6 + 帝国CMS 为例,给出社区补丁的编译、替换、验证与回滚全流程。
    • 152阅读 0条评论 3个赞
      帝国CMS新增会员消息提醒功能,增强用户体验!该功能支持弹窗提示效果,让会员及时接收重要消息。只需简单设置,即可实现个性化提醒,让信息传达更直接、更高效。
    • 2357阅读 1条评论 123个赞
      关于墨鱼部落格改版的温馨告知:感谢各位长期以来对我们的鼎力支持与厚爱!此次改版旨在为大家带来更加优质、便捷的浏览体验。我们精心设计了全新界面,优化了内容布局,力求让每一篇教程都更加清晰易懂。期待在全新的墨鱼部落格中,与您共同探索更多精彩。再次感谢您的支持与陪伴,让我们携手前行,共创美好!谢谢!
    • 4718阅读 0条评论 147个赞
      2014年精心打造、修订并移植的众多模板,均基于强大的帝国CMS核心!全面覆盖,专业教程助您轻松上手。无论您是寻找经典模板还是创新设计,这里应有尽有。所有模板均经过精心优化,确保兼容性与稳定性。不再错过任何精彩,立即探索这些高效、实用的帝国CMS模板,为您的网站增添无限魅力!
    • 5525阅读 0条评论 147个赞
      帝国CMS安装教程及数据恢复模板视频指南,全面讲解从零开始安装帝国CMS系统,以及遇到数据丢失时如何高效恢复。本视频教程详细演示安装步骤,包括环境配置、系统部署等关键环节,同时提供数据恢复模板的使用技巧,帮助用户快速重建网站数据。无论你是新手还是有一定经验的用户,都能通过观看本教程,轻松掌握帝国CMS的安装与数据恢复技能。

    如本文对您有帮助,就请墨鱼抽根烟吧!